(中央社財經訊息服務20261007 12:17:03)南韓金融業近日接連傳出客戶資料外洩事件,多家銀行與金融機構受到影響,政府也要求金融業全面檢查對外開放的資訊系統、身分驗證與存取權限。南韓金融委員會特別要求,不論是不是主要客戶服務,只要是外部可以連線的系統,都應重新盤點,避免形成資安死角。
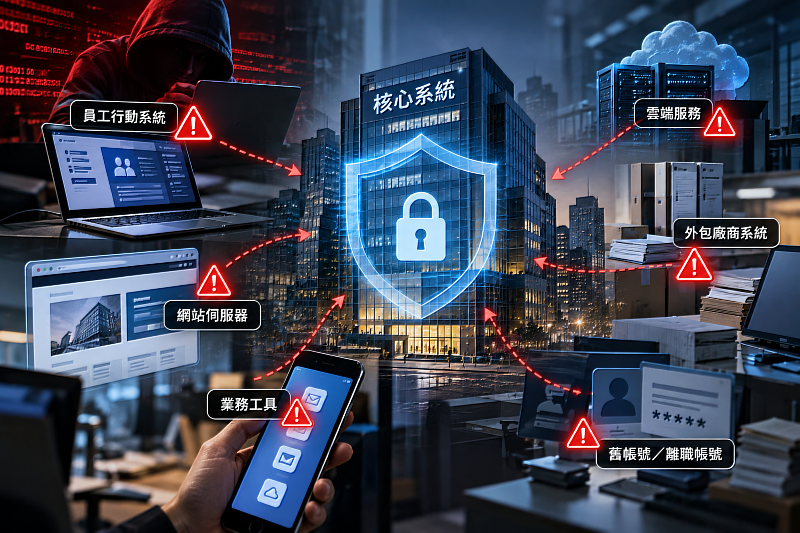
這次事件值得企業注意的是,根據初步資訊顯示,部分攻擊並不是直接正面突破最核心的金融系統,而是從較少受到關注的外部網站、員工使用系統、貸款業務工具等環節尋找入口,而這其實很符合現在很多企業的真實情況。
公司最重要的ERP、財務系統、會員資料庫,通常會有比較完整的權限、備份與資安管理;但一個幾年前做的活動網站、外包廠商維護的後台、業務在外使用的行動系統,可能就沒有受到同樣程度的關注。問題是,攻擊者不一定需要先攻破企業「最重要的那扇門」,只要旁邊還有一個比較容易進去的入口,就可能從那裡取得帳號、個人資料,甚至再往其他系統移動。
例如活動網站已經很久沒有更新,卻還連著公司資料庫;以前合作的廠商帳號專案結束後沒有停用;某套給業務使用的工具只靠帳號密碼登入;舊網站早就沒有人使用,但伺服器仍然持續對外開放,這些東西平常不一定有人特別注意,卻同樣屬於公司的資訊環境。
所以企業做資安盤點時,只看「我們最重要的系統安全嗎?」其實已經不太夠。更實際的問題在於,現在外面到底還看得到我們哪些東西!公司有多少網站、測試環境、API、遠端管理介面?哪些系統是委外廠商維護?哪些帳號已經很久沒有人使用?哪些服務其實可以關閉,卻一直留在網路上?
南韓金融主管機關這次要求金融業做的事情其實也很直接:先把所有對外暴露的IT資產與服務找出來,再檢查漏洞、驗證方式與存取控制,並減少不必要的資訊暴露。這個觀念不只適用金融業。
中小企業可能有官網、購物網站、客服系統、NAS、VPN;大型企業還會多出分公司系統、外包服務、行動App、供應商平台與各種雲端工具。系統愈多,真正困難的往往不是每一套都買最好的資安產品,而是先知道「自己到底有多少東西正在外面」。
如果一套系統已經不需要使用,就應該關閉;還需要使用的,就確認更新、驗證與管理權限。外包廠商與離職員工留下的帳號,也要定期確認是否仍有存在必要。
但把資產找出來之後,下一步還是要知道這些系統「現在有沒有發生異常」。
從Cloudmax匯智協助企業進行資安監控與MDR服務的經驗來看,有些企業並不是完全沒有防護,而是監控集中在核心系統,外圍網站、雲端服務或其他工作系統發生異常登入、可疑連線時,未必能在第一時間被注意到。
因此,除了漏洞修補與權限管理,也需要把重要系統的事件紀錄納入持續監控,當異常出現時有人判斷、追查與處理。資安真正困難的地方,不只是把門鎖好,也包括有人持續注意哪一扇門正在被嘗試打開。
網站、外包平台、員工工具、行動裝置、舊帳號與其他看似「不核心」的服務,都有機會成為企業資安破口。企業在進行資產盤點與安全管理時,也應把這些一起納入,否則核心系統守得再好,如果旁邊還留著一扇沒人在看的門,風險還是可能從那裡進來。
【匯智生活觀察室】 從生活出發,觀察科技與數位時代的大小事,分享實用資訊,讓科技更貼近日常。 由Cloudmax匯智資訊策劃,持續關注科技、資安與數位生活議題。 官方網站:www.cloudmax.com.tw
圖片來源:Cloudmax 匯智/AI生成